В этой статье разберём, как настроить отдельную учётную запись для присоединения компьютеров к домену Active Directory, установить ms-DS-MachineAccountQuota в 0 и делегировать необходимые права только на OU с компьютерами.
Почему обычный пользователь может добавить компьютер в домен
В Active Directory существует атрибут домена:
ms-DS-MachineAccountQuotaПо умолчанию его значение равно:
10Это означает, что обычный аутентифицированный пользователь может создавать ограниченное количество учётных записей компьютеров в домене без специально делегированных ему прав на OU.
Для управляемой корпоративной инфраструктуры обычно удобнее отказаться от такой модели:
Обычные пользователи
        ↓
не создают объекты компьютеров

Отдельная учётная запись / группа
        ↓
получает делегированные права

Только нужный OU
        ↓
Computer Objects
Так проще контролировать, кто и куда добавляет компьютеры.
Два механизма присоединения компьютеров к домену
Здесь важно не путать два разных механизма Active Directory.
ms-DS-MachineAccountQuota
Атрибут ms-DS-MachineAccountQuota определяет, сколько объектов компьютеров обычный пользователь может создать в домене через стандартный механизм Machine Account Quota.
По умолчанию:
ms-DS-MachineAccountQuota = 10Add workstations to domain
Отдельно существует пользовательское право:
Add workstations to domainили в русской локализации:
Добавление рабочих станций к доменуОно настраивается через:
Конфигурация компьютера → Политики → Конфигурация Windows → Параметры безопасности → Локальные политики → Назначение прав пользователя.
Шаг 1. Проверяем ms-DS-MachineAccountQuota
Сначала посмотрим текущее значение атрибута.
Откройте PowerShell с модулем Active Directory и выполните:
Get-ADDomain | Select-Object DNSRoot, DistinguishedName, ms-DS-MachineAccountQuotaЕсли используется значение по умолчанию, результат будет примерно таким:
DNSRoot      DistinguishedName     ms-DS-MachineAccountQuota
-------      -----------------     --------------------------
contoso.com  DC=contoso,DC=com     10
Шаг 2. Устанавливаем ms-DS-MachineAccountQuota в 0
Чтобы отключить стандартную квоту на создание объектов компьютеров обычными пользователями, установите:
ms-DS-MachineAccountQuota = 0Сделать это можно через графический интерфейс или PowerShell.
Настройка через Active Directory Users and Computers
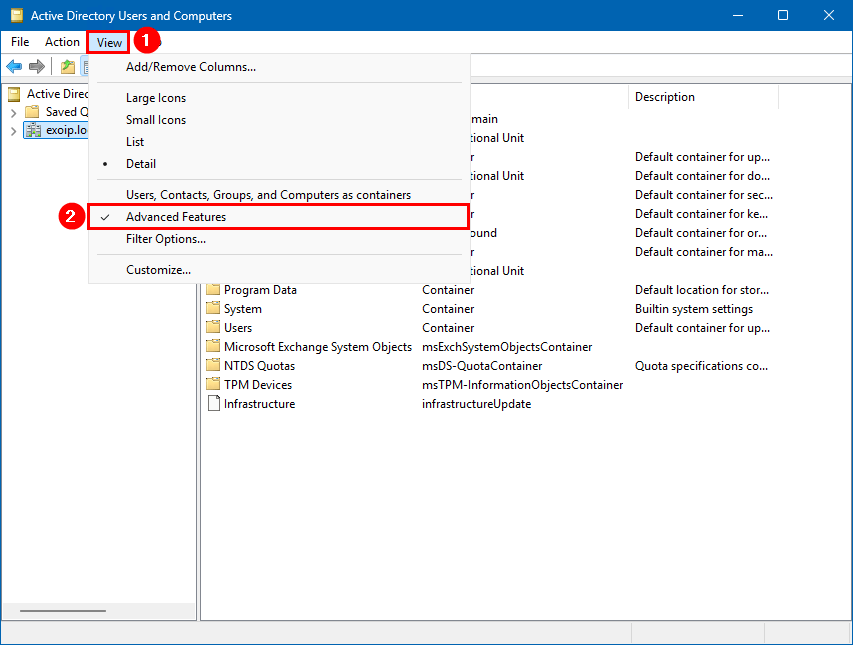
Откройте Active Directory Users and Computers и включите:
View → Advanced Features.
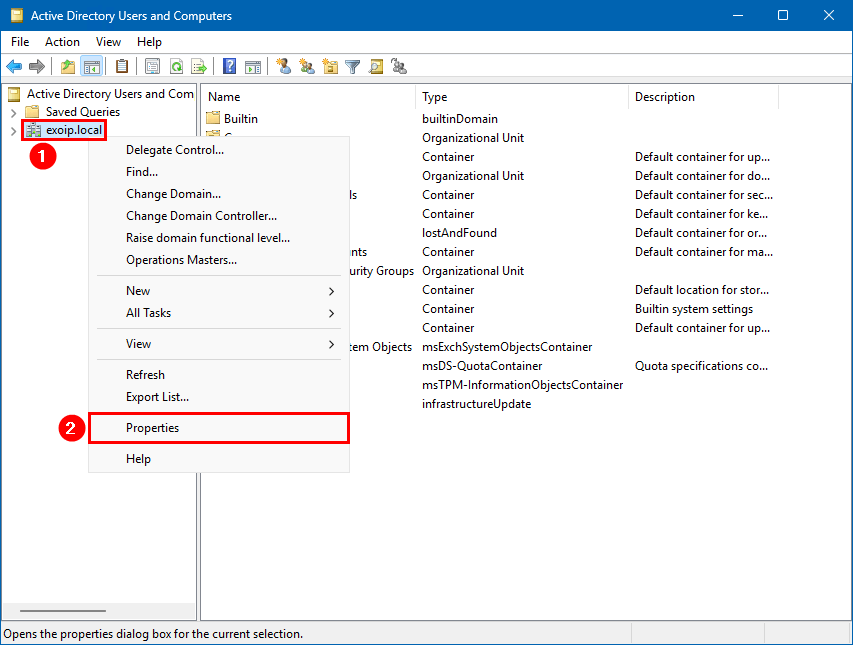
Щёлкните правой кнопкой мыши по объекту домена и откройте его свойства.
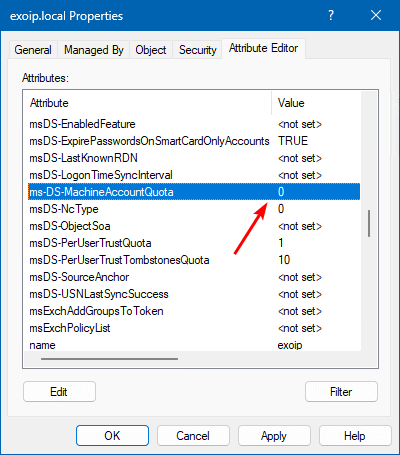
На вкладке Attribute Editor найдите:
ms-DS-MachineAccountQuota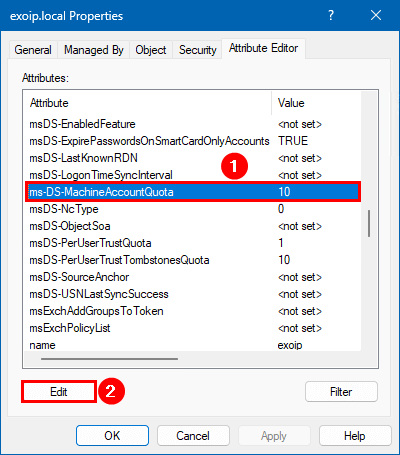
Измените значение на:
0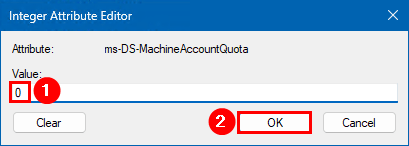
После изменения ещё раз проверьте значение атрибута.
Настройка через PowerShell
То же самое удобнее выполнить через PowerShell.
Сначала получим Distinguished Name домена:
$Domain = Get-ADDomain
$Domain.DistinguishedName
Затем изменим атрибут:
Set-ADObject -Identity $Domain.DistinguishedName `
    -Replace @{'ms-DS-MachineAccountQuota'=0}
Проверим результат:
Get-ADObject -Identity $Domain.DistinguishedName `
    -Properties ms-DS-MachineAccountQuota |
    Select-Object ms-DS-MachineAccountQuota
Ожидаемое значение:
ms-DS-MachineAccountQuota
--------------------------
0
Шаг 3. Проверяем Add workstations to domain
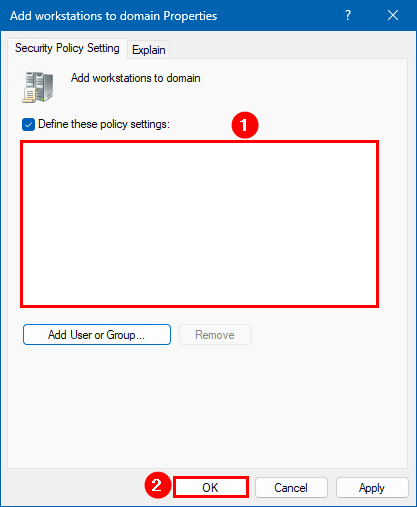
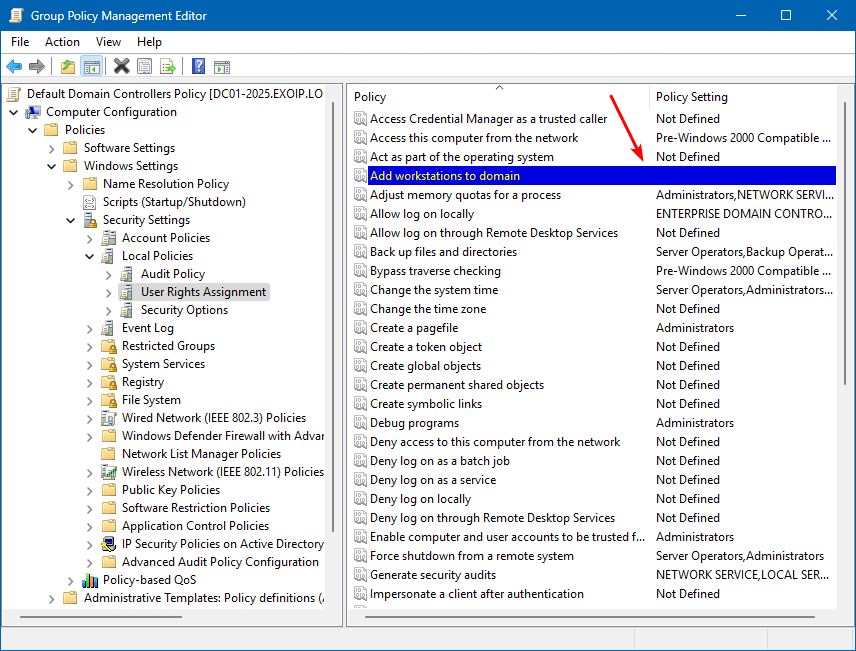
Дополнительно стоит проверить пользовательское право Add workstations to domain на контроллерах домена.
Откройте:
Group Policy Management.
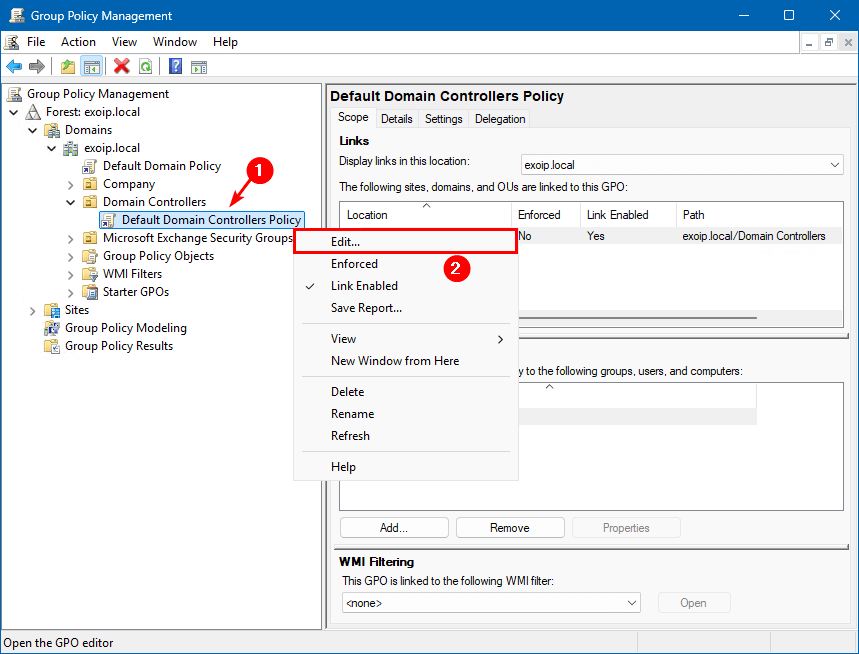
Проверьте политику, применяемую к контроллерам домена, и перейдите:
Computer Configuration → Policies → Windows Settings → Security Settings → Local Policies → User Rights Assignment.
Найдите:
Add workstations to domain.
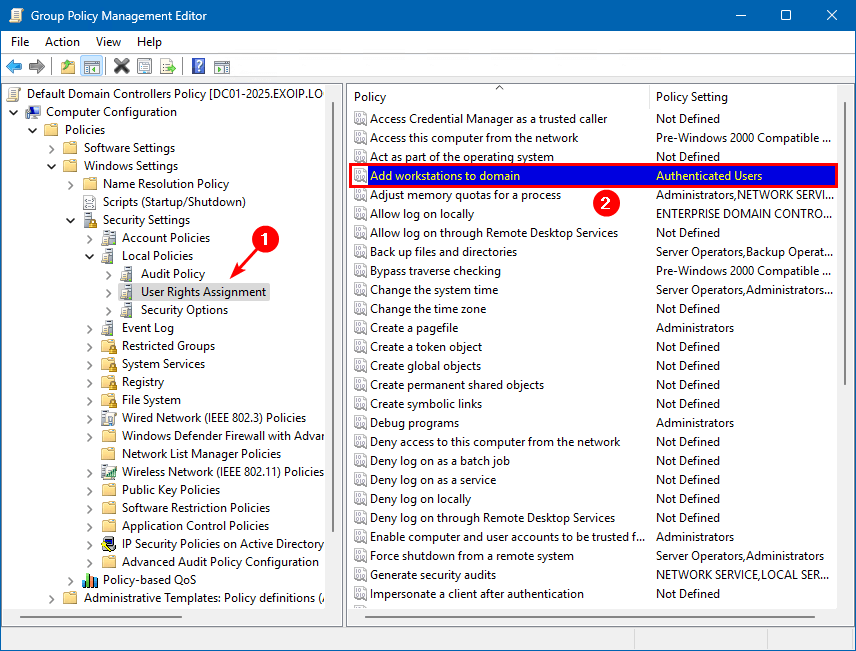
Если вашей моделью безопасности не предусмотрено предоставление этого права обычным пользователям, убедитесь, что оно не выдано лишним группам.
Шаг 4. Создаём отдельную учётную запись для Domain Join
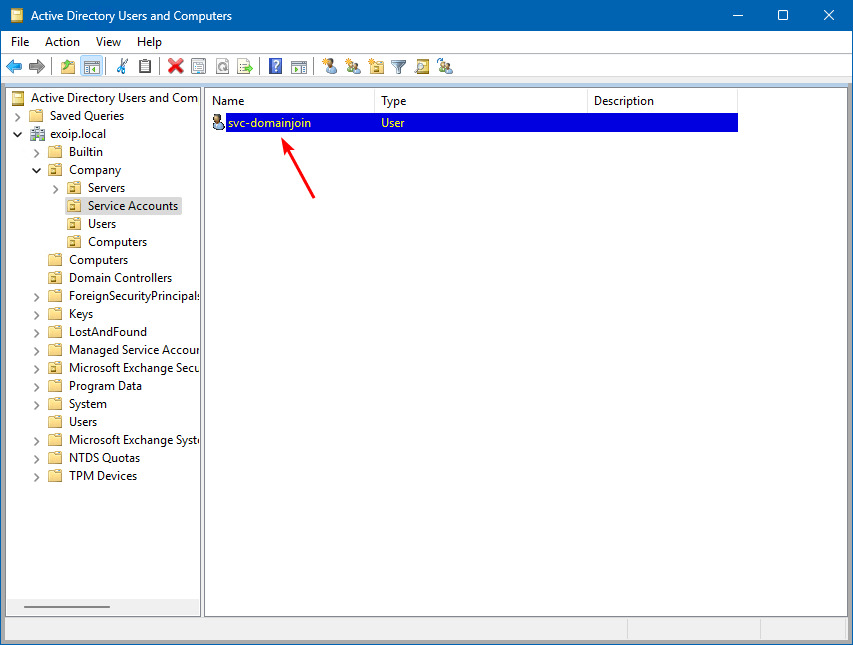
Теперь создадим отдельную учётную запись, которая будет использоваться для присоединения компьютеров.
Например:
svc-domainjoinОткройте Active Directory Users and Computers и создайте пользователя в подходящем OU.
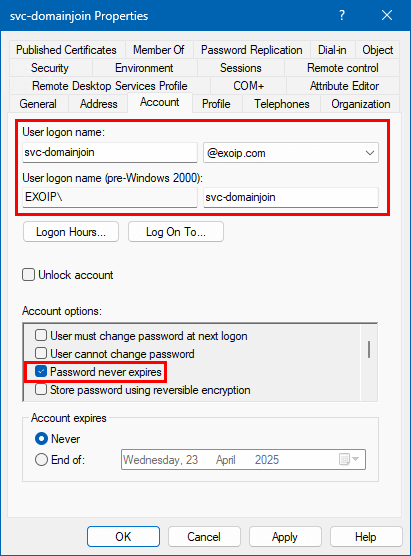
Установите длинный уникальный пароль и не добавляйте эту учётную запись в административные группы.
В старых схемах для подобных служебных учётных записей часто включали Password never expires.
Шаг 5. Создаём отдельный OU для компьютеров
Вместо выдачи разрешений на весь домен или стандартный контейнер Computers удобнее создать отдельный OU.
Например:
Workstationsили:
Domain Joined ComputersЭто позволяет ограничить область действия делегированных разрешений.
Схема будет выглядеть примерно так:
contoso.com
│
├── Domain Controllers
│
├── Servers
│
└── Workstations
       │
       ├── PC-001
       ├── PC-002
       └── PC-003
Шаг 6. Делегируем права на OU
Теперь необходимо разрешить созданной учётной записи работать с объектами компьютеров только внутри выбранного OU.
В Active Directory Users and Computers щёлкните правой кнопкой мыши по OU, куда будут добавляться компьютеры, и выберите:
Delegate Control.

Запустится Delegation of Control Wizard.
Добавьте созданную учётную запись:
svc-domainjoin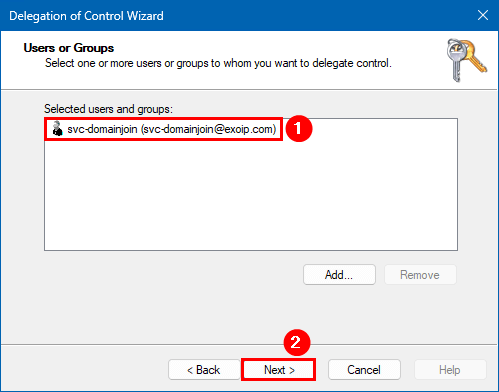
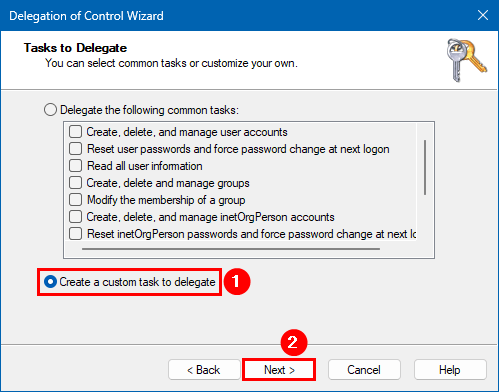
Выберите:
Create a custom task to delegate.
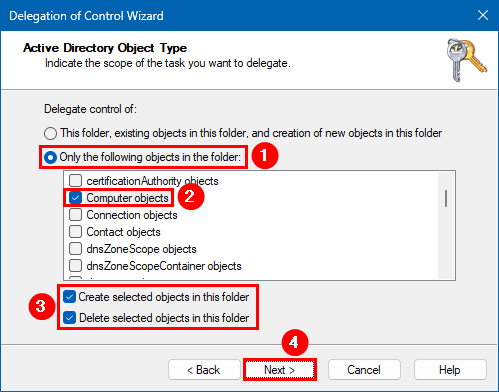
На следующем этапе выберите:
Only the following objects in the folder → Computer objects.
Для создания новых объектов компьютеров понадобится разрешение:
Create selected objects in this folder.
Какие права нужны для Domain Join
Здесь в старой инструкции часто допускают ошибку и просто выбирают:
Full ControlТехнически это решает проблему, но одновременно выдаёт служебной учётной записи значительно больше возможностей, чем требуется для обычного присоединения компьютеров.
Лучше исходить из принципа:
Только необходимые действия
        +
Только Computer objects
        +
Только нужный OU
Для сценария присоединения и повторного присоединения компьютеров могут потребоваться разрешения на создание объектов компьютеров и изменение соответствующих свойств существующих объектов.
Конкретный набор разрешений зависит от того, что должна уметь учётная запись:
- только создавать новые объекты;
- повторно присоединять существующие компьютеры;
- сбрасывать учётную запись компьютера;
- переименовывать объекты;
- удалять объекты.
Если по вашей процедуре учётная запись действительно должна не только присоединять, но также переименовывать, удалять и повторно создавать объекты компьютеров, дополнительные права можно делегировать отдельно.
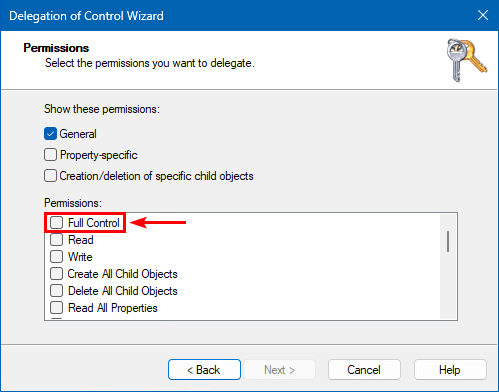
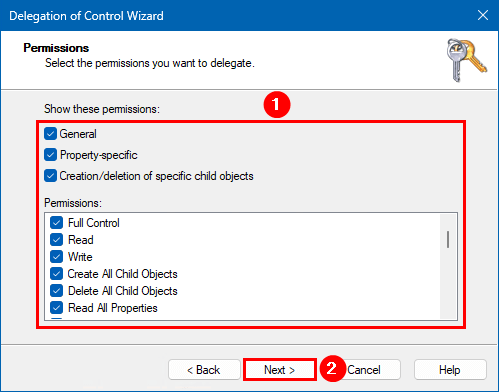
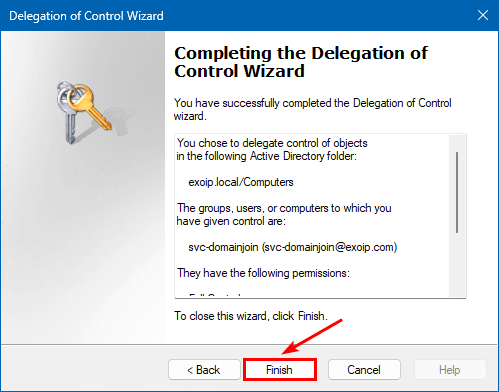
Проверьте выбранные разрешения и завершите работу мастера.
Шаг 7. Проверяем присоединение компьютера к домену
После изменения настроек обязательно протестируйте оба сценария.
Проверка обычного пользователя
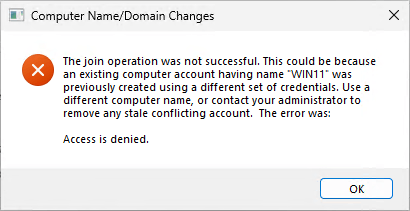
Попробуйте присоединить тестовый компьютер к домену, используя учётную запись обычного пользователя, которому не были делегированы соответствующие права.
Создание нового объекта компьютера через стандартную пользовательскую квоту теперь должно завершиться отказом.
Проверка svc-domainjoin
Теперь повторите операцию, используя:
CONTOSO\svc-domainjoin
Если разрешения делегированы правильно, компьютер будет присоединён к домену, а его объект появится в OU, на который выдали права.
Как проверить, кто создаёт объекты компьютеров
После внедрения отдельной учётной записи полезно контролировать её использование.
Для этого можно использовать аудит Active Directory и события безопасности контроллеров домена. Такой подход позволяет отслеживать создание и изменение объектов компьютеров и расследовать нештатные операции.
Особенно это важно, если одна учётная запись Domain Join используется системой автоматического развёртывания компьютеров.
Часто задаваемые вопросы
Почему обычный пользователь может добавить компьютер в домен?
Одна из причин — стандартное значение ms-DS-MachineAccountQuota, равное 10. Оно позволяет аутентифицированному пользователю создавать ограниченное количество учётных записей компьютеров без специально делегированных прав на OU.
Что произойдёт, если установить ms-DS-MachineAccountQuota в 0?
Обычные пользователи больше не смогут создавать объекты компьютеров через стандартную квоту Machine Account Quota. При этом пользователи или группы с явно делегированными разрешениями смогут выполнять предусмотренные для них операции.
Нужно ли использовать Domain Admin для присоединения компьютера?
Нет. Для обычного Domain Join такие привилегии избыточны. Лучше делегировать необходимые права отдельной учётной записи или группе на конкретный OU.
Нужно ли выдавать учётной записи Domain Join Full Control?
Нет, если он не требуется вашим процессом. Предпочтительнее выдать минимальный набор разрешений на Computer objects только в том OU, где учётная запись должна работать.
Можно ли разрешить Domain Join только в определённый OU?
Да. Это один из наиболее удобных вариантов: необходимые права делегируются на конкретный OU, а не на весь домен.
Нужно ли включать Password never expires для svc-domainjoin?
Не обязательно. Это зависит от принятой модели управления служебными учётными записями. Для автоматизированного процесса лучше предусмотреть защищённое хранение и контролируемую ротацию пароля, а не просто отключать срок его действия.
Чем Add workstations to domain отличается от ms-DS-MachineAccountQuota?
Это разные механизмы Active Directory. ms-DS-MachineAccountQuota задаёт стандартную квоту создания объектов компьютеров обычными пользователями, а Add workstations to domain является отдельным пользовательским правом. При проектировании ограничений необходимо учитывать оба механизма.
Заключение
Для присоединения компьютеров к Active Directory не требуется использовать учётную запись Domain Admin. Более безопасная схема — установить ms-DS-MachineAccountQuota в 0 и делегировать необходимые разрешения отдельной учётной записи или группе только на OU, в котором должны создаваться объекты компьютеров.
При этом важно соблюдать принцип минимальных привилегий. Если учётная запись должна только добавлять компьютеры, ей не нужен полный контроль над OU. Права на удаление, переименование или другие операции следует выдавать только тогда, когда они действительно требуются используемому процессу.
После настройки обязательно проверьте два сценария: обычный пользователь не должен иметь возможности самостоятельно создать новый объект компьютера, а специально назначенная учётная запись должна успешно выполнять Domain Join в разрешённом OU.
Вам понравилась эта статья? Тогда вам, скорее всего, будет интересна другая полезная статья Как присоединить компьютер с Windows 11 к домену.