В корпоративном Wi-Fi общий пароль становится неудобным: уход одного сотрудника или потеря устройства затрагивает всех пользователей. WPA2-Enterprise позволяет проверять клиентов индивидуально через 802.1X и EAP.
Как устроено подключение
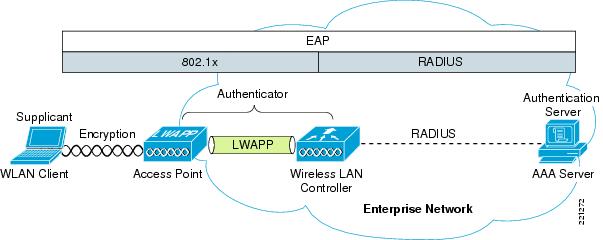
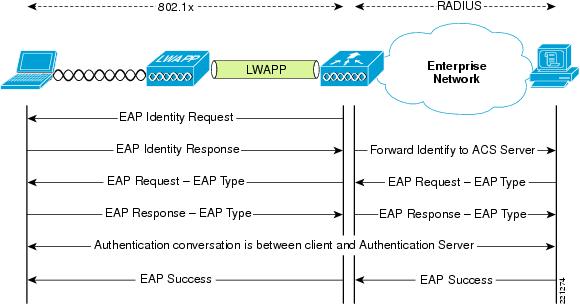
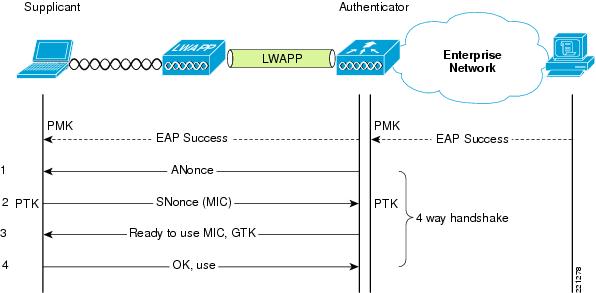
Клиент взаимодействует с точкой доступа, а проверку учётных данных выполняет сервер аутентификации, обычно RADIUS. После успешной проверки формируются ключи для защищённого соединения. Это отличается от WPA2-Personal, где пользователи разделяют один PSK.
Что нужно подготовить
- Точки доступа и клиенты с поддержкой Enterprise-режима.
- RADIUS-сервер и политики допуска пользователей или устройств.
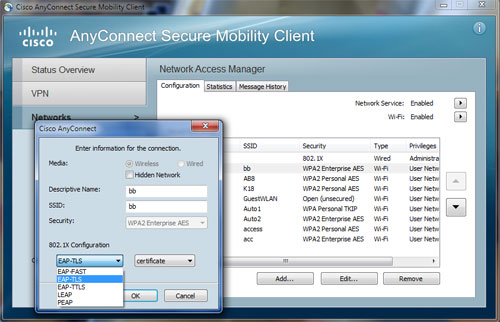
- Подходящий метод EAP и инфраструктуру сертификатов, если он её требует.
- Корректную проверку сертификата сервера на клиентах.
Для EAP-TLS применяются клиентские сертификаты. Их выдачу, срок действия и отзыв следует продумать до массового подключения устройств.
Проверка конфигурации
Проверьте вход разрешённого пользователя, отказ постороннему устройству и отзыв доступа. Клиент не должен бездумно доверять любому серверу, предлагающему знакомое имя сети.
Исходный обзор исторический: WEP и TKIP не следует выбирать для новой сети. Наличие Enterprise-режима само по себе не гарантирует безопасность без корректного EAP, проверки сертификатов и управления доступом.
Иллюстрации из исходного материала

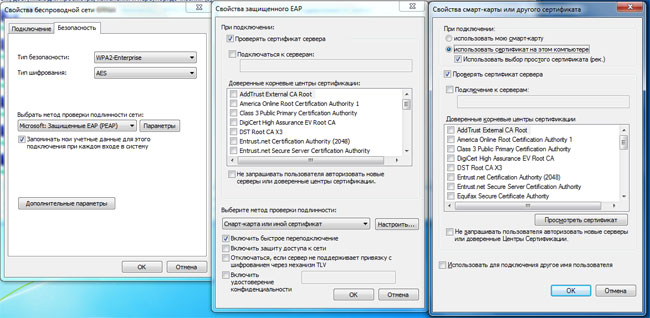
Источник материала: WPA2-Enterprise, или правильный подход к безопасности Wi-Fi сети / Хабр.