Что произошло и чем опасны уязвимости
Проблемы обнаружены в NX-API, Next Generation OAM (NGOAM) и MPLS OAM. В зависимости от уязвимости специально сформированный HTTP-запрос либо сетевой пакет может привести к выполнению произвольного кода с правами root, аварийному завершению процесса или перезагрузке коммутатора.
Какие CVE опубликованы
| Уязвимость | CVSS 3.1 | Компонент | Условие применимости |
|---|---|---|---|
| CVE-2026-76471 | 9.8 | NX-API | NX-API включён, версия NX-OS уязвима |
| CVE-2026-76485 | 9.8 | NGOAM | NGOAM включён |
| CVE-2026-76486 | 9.8 | NGOAM | NGOAM и SRv6 либо определённая конфигурация NV Overlay/VXLAN EVPN |
| CVE-2026-76501 | 9.8 | NGOAM | NGOAM и SRv6 включены |
| CVE-2026-76465 | 9.8 | MPLS OAM | MPLS OAM включён |
Основные затронутые устройства — Nexus 3000 и Nexus 9000 в самостоятельном режиме NX-OS. Для CVE-2026-76471 Cisco также указывает UCS 6300 Fabric Interconnect, но там для эксплуатации требуются действующие учётные данные с низкими привилегиями. Nexus 7000 и Nexus 9000 в режиме ACI не затронуты перечисленными пятью уязвимостями.
Как проверить оборудование через CLI
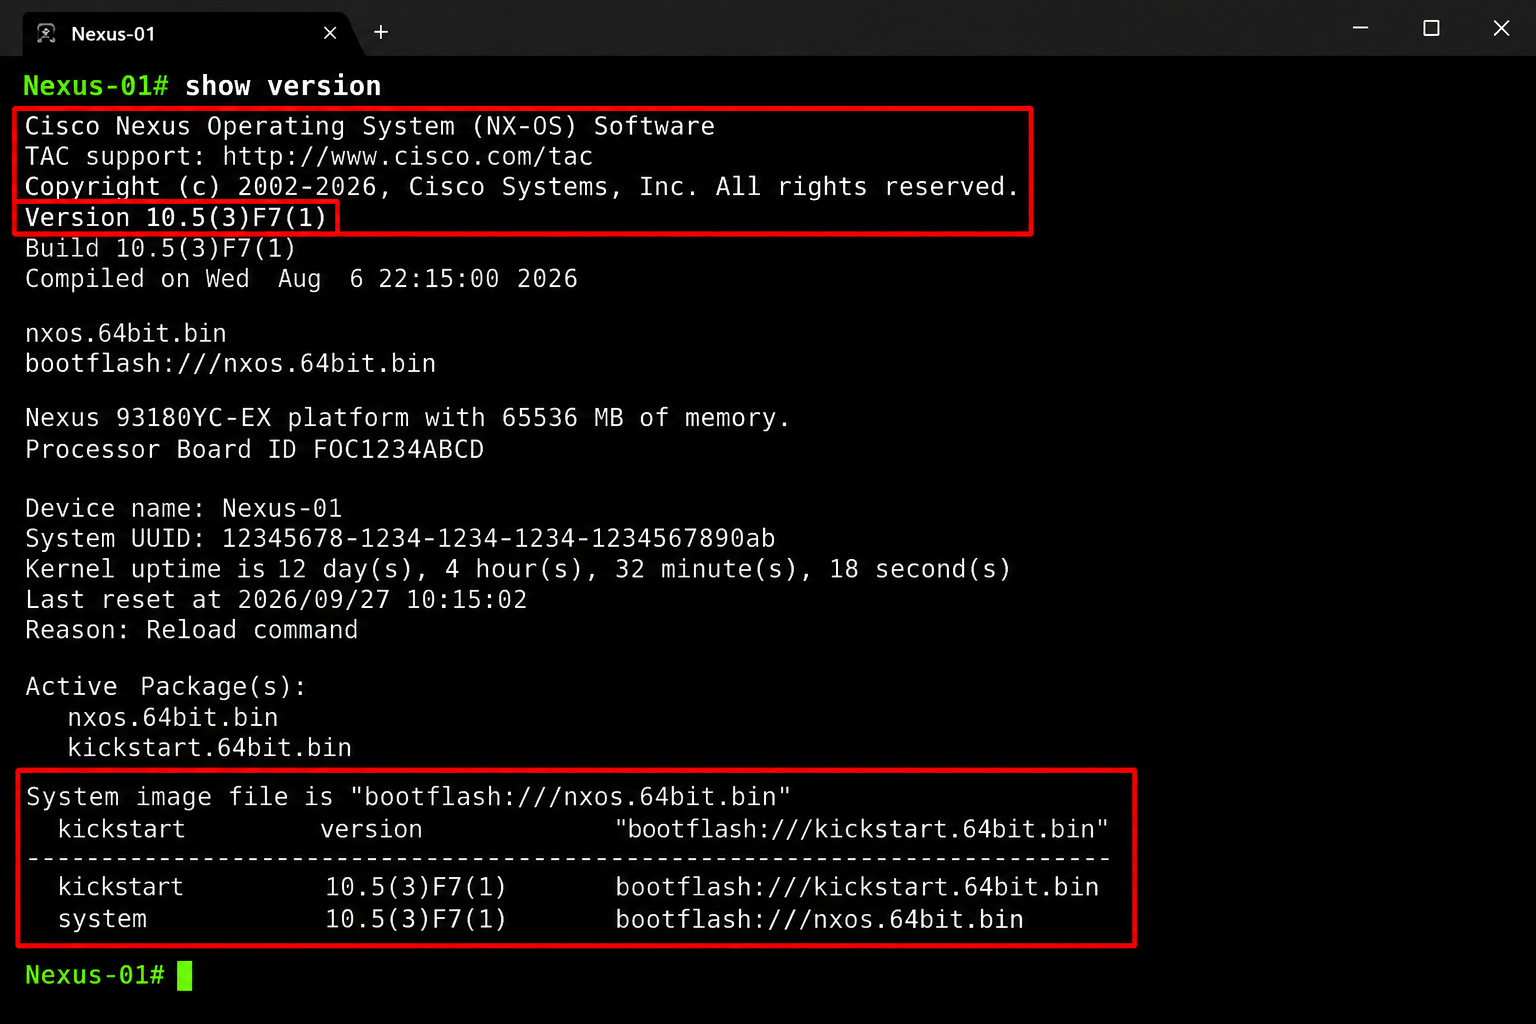
Шаг 1. Узнаём установленную версию NX-OS
Подключитесь к коммутатору по SSH и выполните:
show versionЗафиксируйте модель, версию NX-OS и сведения об установленном образе. На иллюстрации ниже показан демонстрационный пример терминала, а не реальный вывод с устройства.
Шаг 2. Проверяем NX-API, NGOAM и MPLS OAM
Для первичной оценки достаточно команд, не изменяющих конфигурацию:
show feature | include nxapi
show feature | include ngoam
show feature | include mpls_oam
Значение enabled означает, что функция включена. Значение disabled — что функция отключена. При этом включённая функция ещё не доказывает уязвимость: необходимо сопоставить версию NX-OS и условия конкретного бюллетеня.
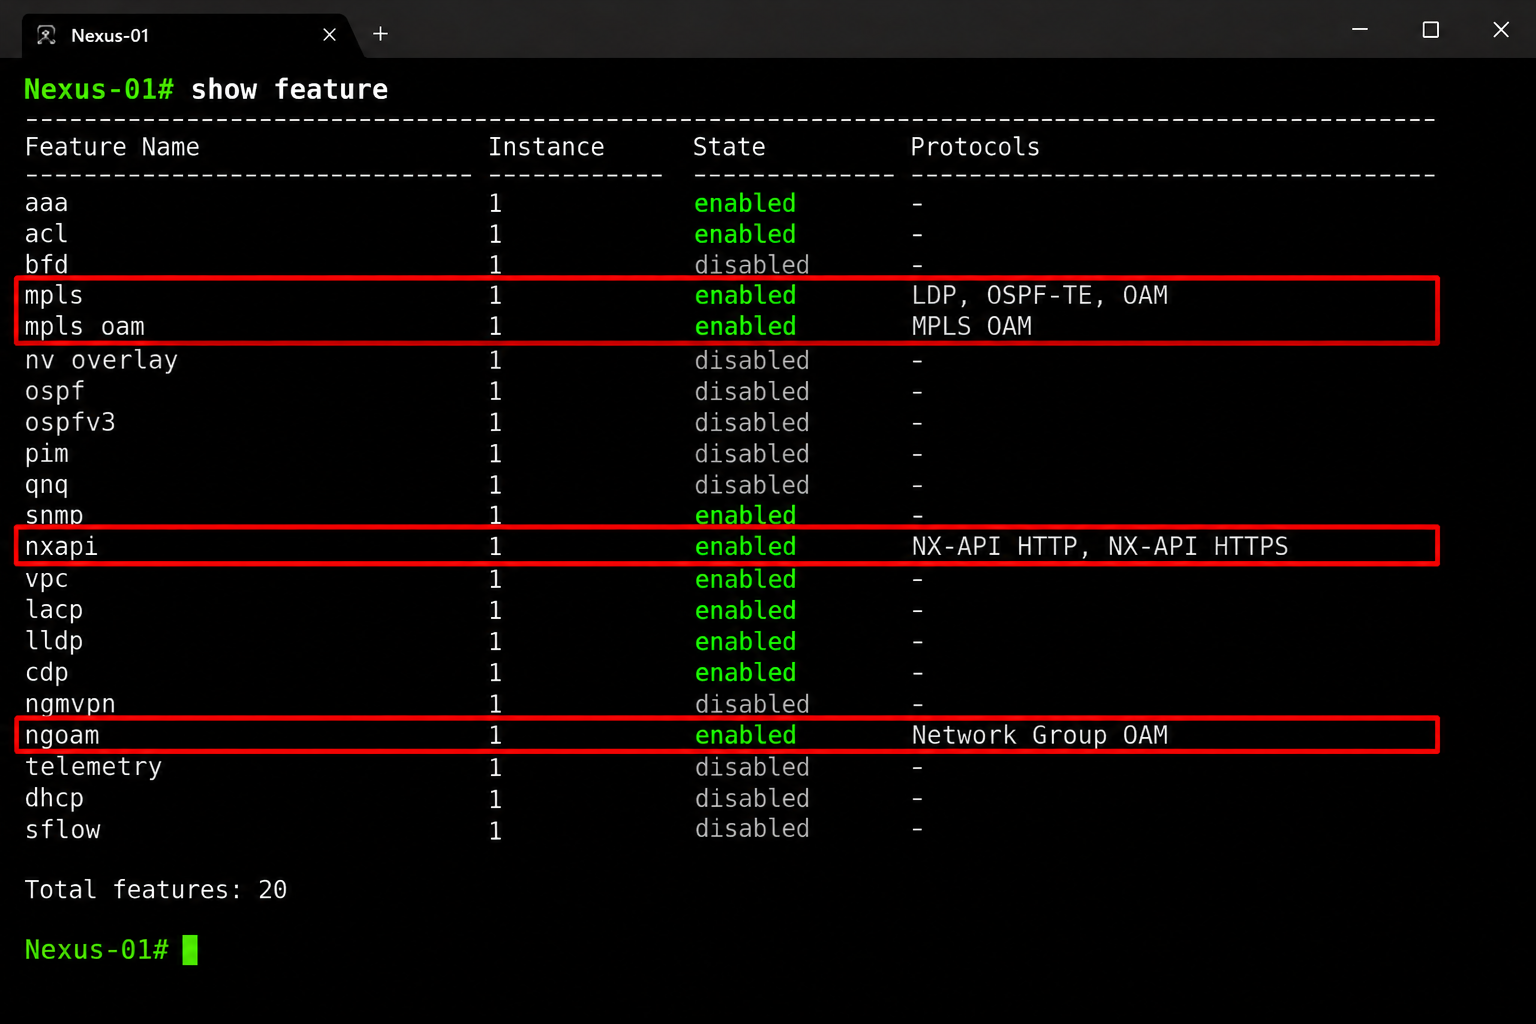
Это иллюстративный макет вывода show feature. Для точной проверки ориентируйтесь на реальные результаты CLI своего коммутатора.
Шаг 3. Дополнительно проверяем SRv6 и NV Overlay
Для CVE-2026-76486 и CVE-2026-76501 нужны дополнительные условия:
show feature | include srv6
show feature | include nve
Если используется NV Overlay/VXLAN EVPN, уточните конфигурацию NVE и наличие соседей VTEP:
show running-config | begin "interface nve"
show nve vni
show nve peers
Для CVE-2026-76486 важна не просто включённая функция NV Overlay, а соответствующая конфигурация VXLAN EVPN VNI и наличие изученного VTEP-пира.
Как определить исправленную версию NX-OS
Универсальной версии исправления для всех моделей Nexus нет. Откройте Cisco Software Checker, выберите платформу и введите установленную версию NX-OS. Инструмент покажет применимые бюллетени и первые исправленные выпуски. При наличии результата Combined First Fixed проверьте, закрывает ли он весь необходимый набор уязвимостей.
Что делать, если обновление пока невозможно
Сначала определите, действительно ли в вашей сети используются NX-API, NGOAM и MPLS OAM. Cisco указывает, что отключение ненужного NGOAM устраняет соответствующий путь атаки; для MPLS OAM аналогично можно оценить отключение функции, если она не нужна.
configure terminal
no feature ngoam
Для MPLS OAM:
configure terminal
no feature mpls oam
Ограничьте сетевой доступ к интерфейсам управления доверенными адресами. Для указанных CVE Cisco также описывает временные средства защиты Live Protect; они предназначены для снижения риска до установки исправленного ПО.
План действий для администратора
- Составьте список Nexus 3000/9000 и определите режим работы каждого устройства.
- Соберите результаты
show versionи проверок активных функций. - Сопоставьте конфигурацию с условиями всех пяти CVE.
- Определите исправленные версии через Cisco Software Checker.
- Оцените временное ограничение доступа и отключение неиспользуемых функций.
- Согласуйте резервное копирование конфигурации, обновление и план отката.
- После обновления проверьте интерфейсы, соседства, маршрутизацию, vPC и журналы событий.
Итог
Пять критических уязвимостей NX-OS — повод проверить Nexus 3000 и Nexus 9000, особенно если включены NX-API, NGOAM или MPLS OAM. Начните с команд чтения, затем определите применимость CVE и исправленную версию. Для устранения риска запланируйте обновление, а до него используйте обоснованные временные меры защиты.