Перенос настроек из локальных групповых политик в Intune нужно начинать с инвентаризации требований, а не с массового импорта. Group Policy Analytics помогает найти настройки с соответствием в MDM, но не переносит автоматически всю модель обработки GPO: связь с OU, фильтры, порядок применения и исключения нужно проектировать отдельно.
Подготовить пилот
Понадобятся настроенный Intune, управляемые Windows-устройства, подходящие лицензии и административная роль с необходимыми правами. Выберите небольшую самостоятельную политику и группу тестовых устройств. Запишите исходное ожидаемое состояние, источник каждого параметра и владельца настройки.
Сохраните резервную копию GPO средствами GPMC. XML-отчёт для анализа не заменяет резервное копирование политики.
Экспортировать XML
В gpmc.msc откройте Group Policy Objects, выберите политику и сохраните отчёт в формате XML. Через PowerShell можно получить отдельные отчёты:
Import-Module GroupPolicy
$folder = Join-Path $PWD 'gpo-reports'
New-Item -ItemType Directory -Force -Path $folder | Out-Null
Get-GPO -All | ForEach-Object {
    $path = Join-Path $folder ($_.Id.ToString() + '.xml')
    Get-GPOReport -Guid $_.Id -ReportType Xml -Path $path
}
Команда выполняется в среде с модулем GroupPolicy и доступом к домену. Имя файла по GUID избегает проблем с символами в названиях политик. До импорта проверьте формат и размер: отдельный XML для Group Policy Analytics должен быть меньше 4 МБ.
Разобрать результаты анализа
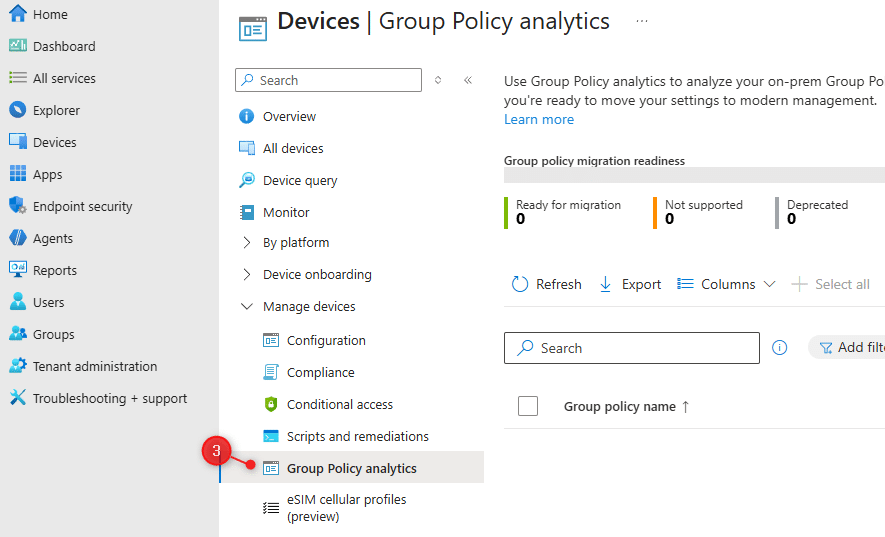
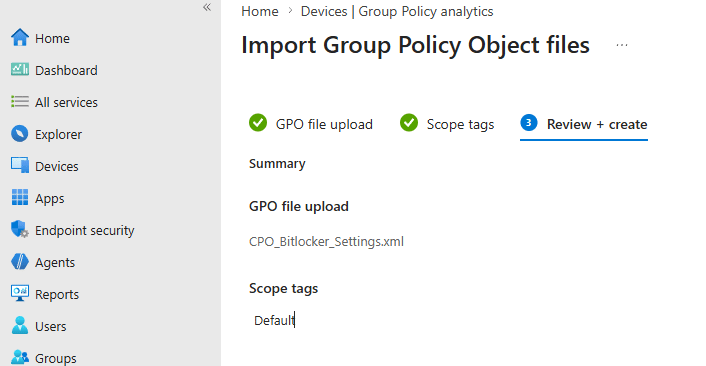
В Intune найдите Group Policy analytics, импортируйте XML и откройте результаты по настройкам. Процент готовности — показатель наличия сопоставлений, а не гарантия одинакового поведения после миграции.
- Поддерживаемое соответствие: проверить CSP, область device/user и значение.
- Отсутствующее соответствие: найти Settings Catalog вручную либо выбрать другой механизм.
- Устаревшая настройка: выяснить, нужна ли она вообще на целевой ОС.
- Неизвестная настройка: разобрать приложение, ADMX или предпочтение отдельно.
Создать и назначить профиль
Выберите только проверенные параметры и создайте профиль Settings Catalog через функцию миграции. Не объединяйте автоматически несколько исторических GPO в один огромный профиль: в них могут быть противоречащие значения.
Назначьте профиль пилотной группе. Scope tags помогают разграничить административную видимость, но не заменяют назначение профиля устройствам. Для hybrid-устройств проверьте конфликт с ещё действующей GPO. Не предполагайте универсального правила «Intune всегда побеждает» для любых параметров.
Проверить результат на устройстве
- Выполните синхронизацию управляемого устройства.
- Посмотрите состояние настройки в отчётах Intune.
- Проверьте фактическое поведение на устройстве.
- Для гибридного сценария сопоставьте результат с gpresult.
- Зафиксируйте конфликты и параметры, которые не применились.
gpresult /h "$env:TEMP\gpo-result.html"gpresult показывает локальные групповые политики, а не заменяет отчёт Intune. Два источника диагностики нужны именно для понимания конфликта управления.
Расширять внедрение постепенно
Переносите следующую группу только после проверки пилота. План возврата должен определять, какой профиль снимается и какое исходное состояние восстанавливается. Удаление назначения не для каждого CSP означает немедленное возвращение прежнего значения. Для непереносимых настроек можно оставить GPO в гибридной модели или разработать отдельную проверяемую remediation, вместо произвольного скрипта «на все устройства».
Документация: Импорт и анализ GPO.
Документация: Миграция в Settings Catalog.
Иллюстрации к инструкции

Материал подготовлен самостоятельно на русском языке. Исходная тема и иллюстрации: LazyAdmin. Технические сведения сверены с документацией, указанной выше, 11 октября 2026 года. Интерфейсы и версии модулей могут отличаться от показанных примеров.