Пароль service account или client secret в скрипте создаёт отдельную задачу хранения, выдачи и ротации. Для поддерживаемой Azure-среды можно использовать Managed Identity: платформа предоставляет идентичность ресурсу, а приложение получает токен без встроенного пароля.
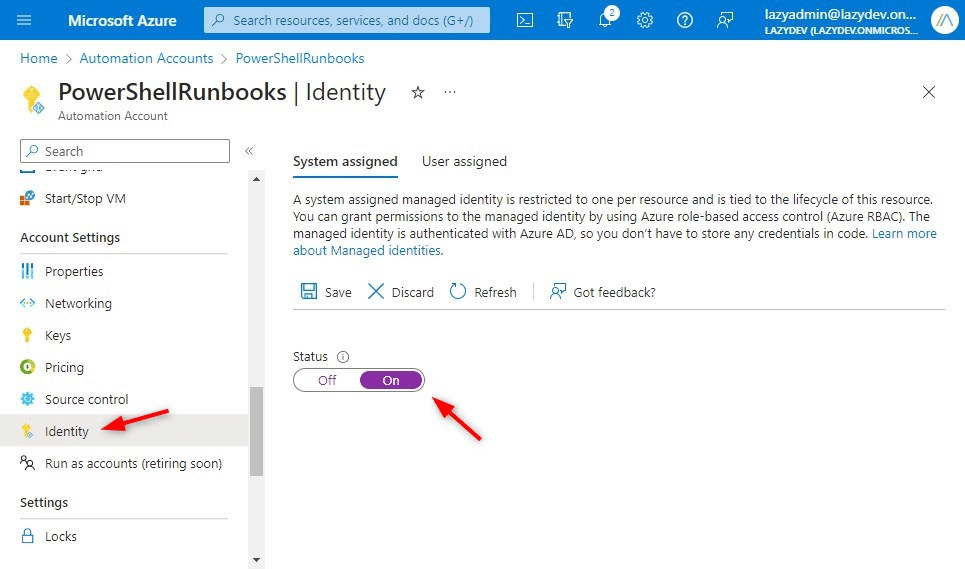
Два типа идентичностей
| Тип | Жизненный цикл | Когда подходит |
|---|---|---|
| System-assigned | Связан с конкретным Azure-ресурсом | Независимый ресурс с собственными полномочиями |
| User-assigned | Самостоятельный ресурс идентичности | Идентичность должна переживать замену вычислительного ресурса |
Повторное использование user-assigned identity упрощает некоторые развёртывания, но увеличивает число ресурсов с одними правами. Для разных задач с разными полномочиями лучше отделить идентичности.
Аутентификация ещё не доступ
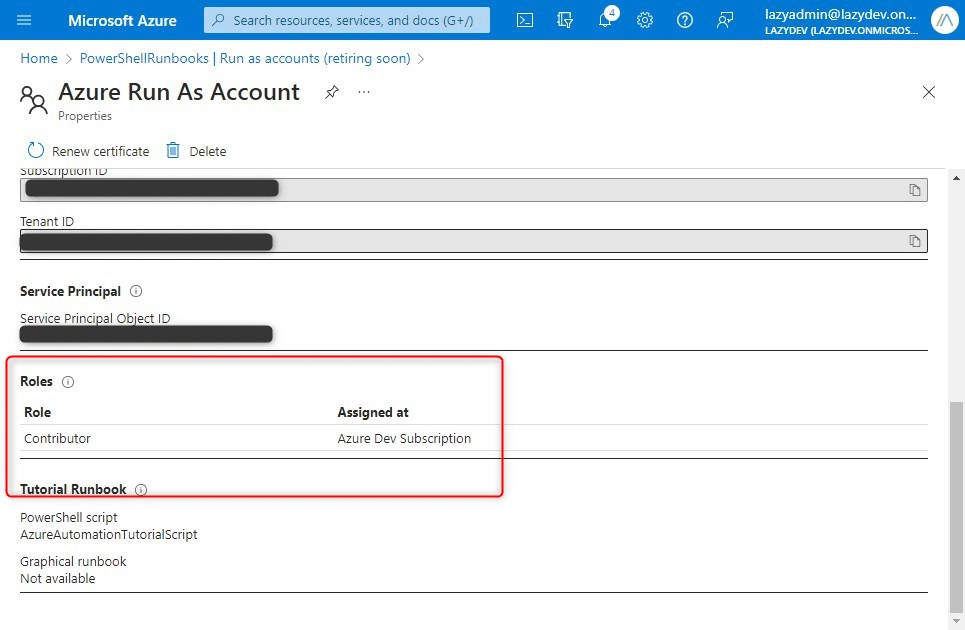
Включение Identity создаёт возможность получить токен. Чтобы прочитать VM, secret или blob, отдельно назначаются права на целевой ресурс. Azure RBAC для управления ресурсом и права на данные сервиса — разные проверки. Успешный вход не объясняет, почему Key Vault вернул 403.
Запишите object ID service principal, tenant, целевой ресурс и scope роли. Client ID и object ID не взаимозаменяемы во всех API. Для назначения RBAC проверяйте, что используется идентификатор правильного principal, а не другая запись с похожим именем.
Пилот с операциями чтения
- Выберите поддерживаемый Azure-ресурс исполнения.
- Включите необходимый тип Managed Identity.
- Назначьте Reader на отдельную тестовую группу ресурсов.
- Выполните чтение из этого ресурса исполнения.
- Проверьте отказ при обращении за пределами разрешённой области.
# Выполняется внутри Azure-среды с назначенной managed identity.
Disable-AzContextAutosave -Scope Process | Out-Null
$context = (Connect-AzAccount -Identity).Context
$context = Set-AzContext -SubscriptionId '<subscription-id>' -DefaultProfile $context
Get-AzResource -ResourceGroupName 'rg-pilot' -DefaultProfile $context |
    Select-Object Name, ResourceType, Location
Этот вход не работает как универсальная замена интерактивной авторизации на ноутбуке. Для локальной разработки используйте отдельную поддерживаемую схему и не пытайтесь копировать токен идентичности в постоянный файл.
Доступ к секретам
Если задача читает Key Vault, определите, использует хранилище Azure RBAC или access policies. Назначьте необходимые права чтения secret на минимальной области. Reader для Azure-ресурса сам по себе не гарантирует чтения значения секрета.
Также проверьте сеть: firewall, private endpoint и DNS могут блокировать запрос, даже если роль корректна. Не устраняйте сетевую ошибку расширением полномочий.
Срок жизни и эксплуатация
При удалении ресурса его system-assigned identity удаляется вместе с ним. Воссозданный ресурс с тем же именем может получить другой object ID; прежние назначения не следует считать автоматически рабочими. User-assigned identity тоже требует владельца, инвентаризации и удаления ненужных привязок.
- Периодически проверяйте роли и ресурсы, которым выдана идентичность.
- Не храните полученные access tokens в журнале.
- Фиксируйте целевой scope и аудит изменений прав.
- После смены роли учитывайте время распространения изменений.
- Проверяйте least privilege повторяемым тестом чтения и отказа.
Managed Identity убирает постоянный секрет из кода, но не защищает от компрометации самого ресурса исполнения. Защита этого ресурса и минимальные полномочия остаются обязательной частью модели доступа.
Документация: Типы и жизненный цикл Managed Identity.
Документация: Области и назначения Azure RBAC.
Иллюстрации к инструкции
Материал подготовлен самостоятельно на русском языке. Исходная тема и иллюстрации: LazyAdmin. Технические сведения сверены с документацией, указанной выше, 11 октября 2026 года. Интерфейсы и версии модулей могут отличаться от показанных примеров.